תעשיית הסייבר העולמית מגלגלת מאות מיליארדי דולרים בשנה וארגונים גדולים ובינוניים משקיעים סכומי עתק בהצטיידות במערכות הגנה מתקדמות, פלטפורמות ניטור ומנועי אנליטיקה אוטומטיים. על הנייר, דרך העיניים של ה-SOC, הארגון נראה מוגן. אלא שברגע האמת, כשהאקרים מזהים פרצה ומנצלים אותה, מערכות ההגנה עלולות להחמיץ איומים או להציף את הצוותים בהתראות. מתברר שגם עובדים שעברו הכשרות והסמכות לא תמיד מצליחים ליישם את הידע שצברו, לזהות איומים ולתפקד ביעילות.
"יש בשוק אשליה קשה של מדידה ומוגנות", אומרת אתי ברגר, הבעלים והמנכ"לית של חברת TripleP - שפיתחה פלטפורמת אימון מתקדמת בתחומי הסייבר וה-AI. ברגר מזהה את הכשל המרכזי של הענף לא במחסור בכלים טכנולוגיים, אלא בהיעדר מיומנות מעשית וכשירות מבצעית אצל העובדים והמנהלים שאמורים לתפעל אותם בזמן אמת.
"זה מתחיל בכך שמנהלים שולחים עובדים לקורסים יוקרתיים של 80 שעות. העובדים חוזרים ומציגים תעודות הסמכה מבטיחות, והמנהלים ממהרים לסמן 'וי' ומשוכנעים שהצוות כשיר לחלוטין", מוסיפה ברגר. "אלא שמדובר בתפיסה מוטעית ומסוכנת, שכן יש פער דרמטי בין ידע תיאורטי ליכולת ביצוע בשטח. זה כמו לקפוץ לגובה: אנשים בטוחים שהם יודעים לקפוץ, אך שוכחים שלפני הניתור והקפיצה חייבים לדעת לרוץ נכון. אם לא תתרגל את הריצה ואת הצעדים המעשיים בסביבה אמיתית - תתרסק מול הרף".
להציף את פערי המיומנויות
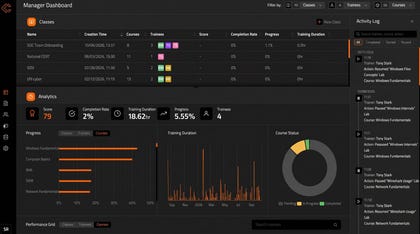
ברגר, העוסקת בתחומי הסייבר ואבטחת המידע מזה כשלושה עשורים - הן בתפקידי ניהול ופיתוח בכירים והן כעצמאית - הקימה את TripleP ב-2018 כדי לממש תפיסה פדגוגית-טכנולוגית חדשה בתחום הסייבר. החזון הזה התגבש לכדי פלטפורמת האימון CyCube של החברה: מנוע מבוסס AI שלא מסתפק בהדרכה ואימון סטנדרטיים, אלא מעריך בזמן אמת את מיומנויות הצוותים, מאבחן חוזקות וחולשות, ומספק מסלולי הכשרה אישיים ואדפטיביים המבוססים על תרגול מעשי בסביבות סגורות ומבוקרות שמדמות אירועי אמת.
"המטרה היא בסוף להציף בפני ההנהלות ומנהלי אבטחת המידע (CISOs) את פערי המיומנויות האמיתיים", מפרטת ברגר. "אנחנו מכירים את התפלגות 'פעמון גאוס' הקלאסית בארגונים - יש בודדים מעולים, קבוצה חלשה, ורוב מכריע באמצע. בסייבר, התפלגות כזו מקשה על הארגון להבטיח כשירות אחידה. המטרה שלנו היא לצמצם את הפערים ולהעלות את רמת הכשירות של הצוות כולו. המערכת נותנת מענה פרסונלי וממוקד לחולשות של כל עובד ועובדת, תוך מדידה וניטור רציפים, ומביאה את הצוות כולו לרמת כשירות מבצעית גבוהה".
המערכת פועלת במודל של למידה מתמדת. היא אינה מסתפקת בבדיקה חד-פעמית השואלת האם הלומד 'זוכר' חומר לימודי בפורנזיקה, מערכות הפעלה או בהצפנה, אלא מודדת בזמן אמת כיצד הוא מיישם את החומר הלכה למעשה ומגיב לאתגרים מבצעיים. הנתונים האנונימיים והסטטיסטיים שנאספים מזינים ומעדכנים את המערכת ברציפות, כך שהתרחישים הופכים לדינמיים ומורכבים יותר בהתאם להתפתחות האיומים בשוק.
התמודדות עם איומים מהדור החדש
כמו בתחומים רבים אחרים, גם בעולמות הסייבר התפתחות הבינה המלאכותית היוצרת ומודלי השפה הגדולים (LLMs) יצרה מציאות חדשה. אם בעבר התרכזו האיומים בעיקר בעולמות ה-IT הארגוניים הקלאסיים, כיום החזית התרחבה גם לתשתיות קריטיות ותפעוליות (OT) - מערכות אנרגיה, מים, בריאות ותחבורה - שבהן פגיעת סייבר אינה מסתכמת בנזק כספי או בדליפת מידע, אלא מהווה סכנה ממשית לחיי אדם.
לדברי ברגר, ההסתמכות העיוורת בארגונים על פתרונות AI אוטומטיים להגנה, בוודאי בתחום התשתיות הקריטיות, היא אשליה מסוכנת נוספת. "מערכות AI אינן חסינות מטעויות. הן עלולות להיות מושפעות מהטיות ומניפולציות, לזהות אירוע תקין כאיום או להחמיץ איום אמיתי. כאשר מערכות אוטומטיות פועלות על בסיס זיהוי שגוי, ההשלכות על הארגון עלולות להיות חמורות. במערכות תפעוליות של בתי חולים, לעומת זאת, כשל כזה כבר אינו מסתכם באובדן יעילות - הוא עלול לעלות בחיי אדם".
יתרה מזו, התוקפים עצמם רותמים כיום סוכני AI אוטונומיים כדי לבצע מתקפות מתוחכמות במהירויות ובהיקפים שטרם נראו. מנגד, גם בתוך הארגונים, סוכני AI ומערכות אוטומטיות עלולים לחרוג מההרשאות המקוריות שלהם או להיות מנוצלים לרעה. ברקע זה, הצורך בפיקוח אנושי מיומן הופך לקריטי מתמיד. האדם וה-AI חייבים לעבוד בשילוב זרועות, כשבני האדם מכירים את מגבלות המודל, מזהים חריגות בזמן אמת ויודעים להתערב ולבלום את האירוע.
כדי להתמודד עם האיומים הנובעים מהדור החדש - החל מניצול לרעה של מודלי שפה גדולים (LLMs) לייצור מתקפות הנדסה חברתית מתוחכמות ועד לפריצה למערכות AI ארגוניות - פלטפורמת האימון CyCube של TripleP כוללת תרגולי עומק ייעודיים, המציבים את הצוותים מול תרחישי תקיפה היברידיים מורכבים בסביבות מבוקרות.
הפוטנציאל הביטוחי והמשאב האנושי
הבשורה של TripleP אינה מוגבלת רק לשכלול מיומנויות ההון האנושי בארגון, אלא נוגעת ישירות גם לתהליכים העסקיים והניהוליים שלו. הפלטפורמה, המסופקת במודל SaaS על גבי ענן AWS, איננה מצריכה התקנות תוכנה, חומרה או מעבדות פיזיות, והיא קלה ונוחה לתפעול - כאשר המשתמש יכול לרכוש את המערכת כולה, או להצטייד ברישיונות שימוש בה. כך, לצד חיזוק המיומנות המעשית של הצוותים ברגע האמת, הארגון נהנה מגמישות תפעולית וממענה בעל ערך עסקי מדיד.
הפלטפורמה מיועדת ומתאימה למגוון רחב של גופים במגזר העסקי והציבורי (החברה פועלת במודלי B2B ו-B2G) - החל מארגונים גדולים ועד ספקי שירותי אבטחה מנוהלים (MSSPs), מרכזי מצוינות ואקדמיות סייבר. בנוסף, החברה פונה למוסדות חינוך והשכלה גבוהה (למשל, מגמות מדעי המחשב באקדמיה), במטרה להטמיע את ממד התרגול המעשי לצד הלימודים התיאורטיים.
ברגר רואה בפלטפורמה גם פוטנציאל לשינוי בתחום ביטוחי הסייבר. במקום להסתמך בעיקר על שאלונים, חברות הביטוח יוכלו, להערכתה, להיעזר במדד כשירות המבוסס על ביצועי צוותי הארגון בפועל. אם מדד כזה יאומץ, הוא עשוי לסייע בהערכת הסיכון ובקביעת הפרמיה בהתאם לרמת המוכנות. ברגר גם מקווה כי בעתיד ניתן יהיה לחבר את הפלטפורמה למערכות משאבי האנוש, כך ששיפור מוכח במיומנויות העובדים יוכל לשמש בסיס לתמריצים ולתגמול.
"ארגונים יכולים להמשיך להשקיע מיליונים בפתרונות אבטחה מתקדמים, אבל הם חייבים לדעת גם כיצד הצוותים שלהם יתפקדו ברגע האמת", מסכמת ברגר. "המטרה שלנו היא לצמצם את הפער בין תחושת המוכנות לבין היכולת המבצעית בפועל, באמצעות אימון ומדידה מתמשכים".
בשיתוף TripleP