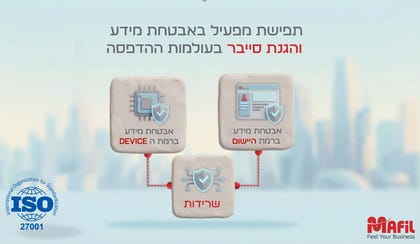
ארגונים משקיעים מיליונים בהגנת סייבר, אבל אחת מנקודות התורפה המשמעותיות שלהם עדיין נמצאת מחוץ לרדאר: מערך ההדפסה הארגוני. רז דרבי, מנכ"ל חברת מפעיל, מסביר מדוע המדפסת הפכה לנכס IT רגיש, כיצד תפיסת Zero Trust משנה את כללי המשחק, ואיך טכנולוגיות אבטחה המוטמעות כבר בדור החדש של מדפסות של TOSHIBA HP ו- Ricoh, בשילוב פתרונות הגנה, המאפשרות לארגונים לסגור את אחת הפרצות הנשכחות ברשת.
מדפסות נתפסות עדיין כציוד משרדי. מדוע הן צריכות להעסיק מנהלי אבטחת מידע?
"המדפסת הארגונית של היום היא מחשב לכל דבר. היא מחוברת לרשת, מכילה מערכת הפעלה, זיכרון, אחסון, חיבורי ענן וממשקים למערכות הארגון. אבל האיום רחב הרבה יותר מהמכשיר עצמו. הוא כולל את שרתי ההדפסה, תוכנות הניהול, הרשאות המשתמשים והמידע שעובר ביניהם.
"הבעיה היא שארגונים רבים מגינים היטב על המחשבים והשרתים שלהם, אבל אינם מחילים את אותה רמת אבטחה על תשתית ההדפסה. מבחינת התוקף, זו יכולה להיות חוליה חלשה שדרכה ניתן להגיע למערכות רגישות".
כל הדפסה כפופה למדיניות אבטחה
כדי להמחיש עד כמה מדובר בסיכון אמיתי ולא בתרחיש תיאורטי, דרבי מציג מחקר עדכני של Quocirca - חברת מחקרי שוק וייעוץ גלובלית מוכרת, המתמחה בהתכנסות שבין טכנולוגיות הדפסה (Print) לטכנולוגיות דיגיטליות בסביבת העבודה העתידית - שמצא כי 67% מהארגונים שנבדקו דיווחו על לפחות אירוע אחד של אובדן מידע הקשור להדפסה בשנה האחרונה, ו-43% דיווחו על יותר מאירוע אחד. העלות הממוצעת המדווחת לאירוע חצתה את מיליון הליש"ט.
"חשוב להדגיש, עם זאת, שלא כל אירוע כזה הוא פריצת סייבר למדפסת", מבהיר דרבי. "אבל הנתונים ממחישים את החשיפה הכלכלית. מעבר לדליפת מסמכים, תשתיות הדפסה לא מאובטחות עלולות לאפשר גניבת אישורים, הסלמת הרשאות ותנועה בין מערכות. בישראל, מערך הסייבר הלאומי כבר פרסם התרעה על ניצול שירות Windows Print Spooler לצורך העלאת הרשאות והרצת פקודות זדוניות".
אתם מדברים על Zero Trust כבסיס לאבטחת מערך ההדפסה. מה המשמעות בפועל?
"Zero Trust מבוסס על עיקרון פשוט: לא נותנים אמון אוטומטי באף משתמש, מכשיר או חיבור, גם כשהם נמצאים בתוך הרשת הארגונית. כל גישה צריכה להיות מאומתת ומוגבלת להרשאות הנדרשות. בעולם ההדפסה המשמעות היא שעובד אינו מקבל גישה חופשית לכל מדפסת ולכל מסמך רק משום שהוא מחובר לרשת. כל פעולה מתבצעת תחת מדיניות אבטחה, אימות והרשאות. כך אנחנו מצמצמים משמעותית את האפשרות לנצל את מערך ההדפסה לגישה בלתי מורשית למידע או למערכות נוספות".
מנגנוני ההגנה מובנים במכשירים עצמם
אני שואל את רז דרבי מה השתנה בדור החדש של המדפסות שהם מספקים. "השינוי המשמעותי הוא שהאבטחה כבר אינה רק תוכנה שמוסיפים למדפסת לאחר הרכישה", הוא משיב. "בדגמים מתקדמים של TOSHIBA HP ו- Ricoh, שאנחנו עובדים איתם, מנגנוני האבטחה מוטמעים בתוך המכשיר עצמו, כחלק מהתכנון שלו.
"למשל, במדפסות HP Enterprise מתקדמות קיימות טכנולוגיות כמו HP Sure Start, שבודקת את תקינות רכיבי האתחול ומאפשרת שחזור למצב בטוח, לצד זיהוי ניסיונות חדירה בזמן פעולת המדפסת. בדגמים מתקדמים של Ricoh משולבים רכיבי אבטחה מבוססי TPM, שבבים שמסייעים לוודא כי רכיבי התוכנה והקושחה לא שונו באופן זדוני, לצד מנגנוני הצפנה, אימות ובקרת גישה.
"אלה כבר לא מדפסות שמחכים עד שמישהו יגלה בהן חולשה. בדגמים הרלוונטיים, מנגנוני ההגנה מובנים במכשיר ומספקים שכבת אבטחה פעילה".
אם היצרנים כבר מטמיעים אבטחה במדפסות, מה הערך המוסף של מפעיל?
"זו בדיוק ההבחנה החשובה. מדפסת מאובטחת היא תנאי הכרחי, אבל אינה מספיקה כדי להגן על סביבת ההדפסה הארגונית כולה. מה שמפעיל מביאה הוא היכולת לחבר בין אבטחת המכשיר, ניהול המשתמשים, שרתי ההדפסה, זרימת המידע ומדיניות האבטחה של הארגון. אנחנו לא מסתפקים באספקת ציוד. אנחנו מתייחסים לכל סביבת ההדפסה כמערכת שצריך לתכנן, להגדיר, לאבטח ולנהל. זה כולל יישום עקרונות Zero Trust, ניהול הרשאות, פתרונות הדפסה מאובטחת, הצפנת מידע, בקרת גישה וניהול מרכזי של מערך ההדפסה.
"לדוגמה, באמצעות פתרונות Secure Print מסמך רגיש לא יוצא אוטומטית למדפסת ונשאר חשוף לעוברים ושבים. העובד נדרש להזדהות באמצעות כרטיס, קוד או אמצעי אחר ורק אז המסמך משתחרר להדפסה.
"הערך המוסף שלנו מתבטא בשילוב בין הטכנולוגיות המתקדמות של יצרניות המדפסות לבין מעטפת פתרונות המותאמת לצרכים, לסיכונים ולמדיניות הארגון. אנחנו שואפים שמערך ההדפסה יהיה מנוהל ומאובטח בדיוק כמו כל תשתית IT קריטית אחרת".
מה הדבר הראשון שהיית ממליץ למנכ"ל או למנהל אבטחת מידע לעשות מחר בבוקר?
"לשאול שלוש שאלות: האם אנחנו יודעים אילו מדפסות ושרתי הדפסה/ניהול הדפסה מחוברים לרשת שלנו? האם אנחנו יודעים מי יכול לגשת אליהם ולאיזה מידע? והאם מערך ההדפסה שלנו נכלל בתוכנית הגנת הסייבר?
"ארגונים לא צריכים לחכות לאירוע אבטחה כדי לגלות את התשובות. בעולם שבו תוקפים מחפשים כל חולשה אפשרית, אין מקום לתשתיות שנשארות מחוץ למעגל ההגנה. האקר לא חייב לפרוץ את חומות האבטחה החזקות ביותר. מספיק שימצא דלת אחת שנשארה פתוחה, והתפקיד שלנו במפעיל הוא לוודא שתשתית ההדפסה לא תהיה הדלת הזאת".