מתכנת מתקן באג בפרודקשן באמצע הפסקת קפה. מנהלת לקוחות ברכבת, בדרך ללקוח, מבקשת מסוכן AI לסכם את הפגישות האחרונות שלהם. אף אחד בארגון לא יודע איזה קוד, מסמך רגיש או פרטי לקוחות יצאו מהטלפונים שלהם ולאן. זו שגרת העבודה של סתיו 2026.
הסמארטפון הפך למשרד והסוכן הפך לעובד
לפי מדד אבטחת המובייל של Verizon לשנת 2025, ב-93% מהארגונים העובדים משתמשים ב-AI גנרטיבי בטלפון הנייד שלהם, אבל רק 17% הטמיעו בקרות ייעודיות לאיומי AI. תוסיפו לכך שהשנה מערכות ההפעלה עצמן פותחות את הטלפון לסוכנים. באייפון, ב-iOS 27, שהושקה בספטמבר, Siri רואה את המסך וניגשת למייל, להודעות ולקבצים. לפי דיווחים מגרסאות הבטא, Apple מכינה גם חיבור למודלים כמו ChatGPT, Claude ו-Gemini.
במילים אחרות, הסוכן כבר אינו אפליקציה, אלא שכבה במערכת ההפעלה שפועלת בשם המשתמש, גם בטלפון הפרטי.
לאור כל זאת, יש לשים לב לשלושה דברים שקורים כשהסוכן נכנס לטלפון:
1. המידע יוצא, ולא תמיד חוזר. הזליגה מתרחשת בפרומפט, בקובץ מצורף או בצילום הלוח בחדר הישיבות. לפי דוח IBM מיולי, AI לא מאושר (Shadow AI) היה מעורב ב-43% מהדליפות, יותר מפי-שניים מאשר אשתקד, והוסיף לעלותן בממוצע 760 אלף דולר.
ומה שיצא, קשה להחזיר. כמו שקרה בספטמבר, כש-OpenAI הכריזה על פתרון לבעיה המתמטית נאוויה-סטוקס. שני מתמטיקאים טענו שהגיעו לתוצאה קרובה כחודש קודם, בעבודה ב-Codex של החברה. OpenAI השיבה שהחוקרים שלה לא ראו את עבודתם, אבל לא יכלה לשלול שמידע אנונימי, כתוצאה מהשימוש במוצריה, סייע לאמן את המודלים.
2. הסוכן לא רק קורא, הוא מבצע. מייל או זימון ליומן יכולים לשתול אצל הסוכן הוראה נסתרת (Prompt Injection) ולהפנות אותו לפעולה עוינת, בלי קליק ובלי נוזקה. רק השנה, בחודש אפריל, חוקרים גרמו למודל ה-AI המובנה באייפון לציית לתוקף ב-76% מהניסיונות. Apple חיזקה את ההגנות ב-iOS 26.4. ביוני, חוקר מ-SafeBreach הישראלית השתלט על Gemini באנדרואיד דרך הודעת WhatsApp,Slack או SMS. אחרי "כן" אחד לשאלה מוסווית, Gemini פתח שיחת Zoom ששידרה את מצלמת הקורבן. Google תיקנה את החולשה.
בחודש אוגוסט, חוקרים מאוניברסיטת רדבאוד (Radboud University) מהולנד הסיטו סוכני AI באנדרואיד מהמשימה בעד 82% מהניסיונות, בעזרת הוראות נסתרות בהתראות וביומן.
וכשהטלפון ניגש גם למערכות הארגון, הודעה אחת מספיקה.
3. עיוורון מלא ל-AI. מערכת ניהול המכשירים (MDM) מנהלת את המכשיר, לא את הסוכנים. היא לא יודעת מה העובד הדביק לצ'אט ומה הסוכן עשה, ויותר מכך, היא אינה יודעת אילו אפליקציות הן Shadow AI. בעניין זה חשוב להבין שניהול מכשירים ואפליקציות (MDM/MAM) רואה רק מה שהוא מנהל. Microsoft עצמה מציינת ש-Intune לא אוסף מידע על אפליקציות לא מנוהלות במכשירים פרטיים. עוד כדאי לזכור ששערי רשת ודפדפן רואים רק תעבורה שעוברת דרכם. לפי Akamai, 47% משיחות ה-AI הארגוניות מתנהלות בחשבונות פרטיים, וסוכן על המכשיר לא עובר בשער כלל. לבסוף, צריך להבין שכלי הגנה למובייל מחפשים נוזקות, אבל סוכן שהוטעה הוא אפליקציה לגיטימית שמבצעת פעולה לגיטימית.
וכך נשאר מנהל האבטחה עם שתי רעות חולות: להדק שליטה בטלפון הפרטי ולשלם על כך בחיכוך, או לוותר ולהישאר עיוורים. לפי IBM, ב-92% מהארגונים שחוו אירוע AI לא היו בקרות גישה מתאימות.
לעצור היכן שזה קורה על המכשיר
Agent Zero נבנתה סביב הנקודה היחידה שבה עוד אפשר לראות ולעצור סוכן AI: הטלפון עצמו. היא רצה על המכשיר, ב-iOS ובאנדרואיד, מנוהל או פרטי (BYOD), ונותנת לצוות האבטחה חמישה דברים:
1. נראות: אילו אפליקציות וסוכני AI פועלים במכשירי הארגון, כולל מי מהם מוגדרים כ-Shadow AI.
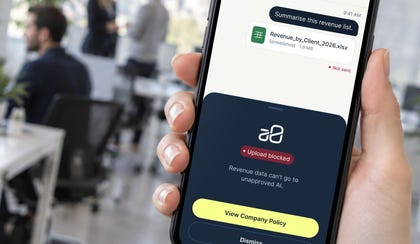
2. מדיניות לפי תפקיד: אילו כלי AI מותרים לכל תפקיד, עד חסימת מסמך פנימי שעומד לעלות ל-ChatGPT פרטי.
3. הגנה בזמן אמת: מפני הדלפת מידע ארגוני, סוכנים שיצאו משליטה ו-Prompt Injection.
4. תיעוד: רישום מלא במכשיר של העובד, ורישום על החסימה ללא מידע פרטי להנהלה ולרגולטור.
העובד משתמש בטלפון כרצונו, והמערכת נכנסת לתמונה רק כשמידע ארגוני רגיש עומד לצאת. הפעילות הפרטית של העובד לא מנוטרת.
השאלה כבר אינה "האם הפעולה מותרת?", אלא "האם הסוכן פועל כפי שהמשתמש התכוון, ובמסגרת מדיניות הארגון?". Agent Zero עובדת לצד Microsoft Intune, ופועלת גם בלי MDM במכשירים פרטיים. כך אפשר לאשר כלי AI שהארגון כבר משלם עליהם, בלי טלפונים ארגוניים ובלי ניהול מכשירים מלא. מתחילים בהדגמה חיה של 30 דקות ובפיילוט של שלושה-ארבע שבועות על אייפון שאנחנו מספקים.
לסיכום, לאפשר AI זה לא הסיכון. לאפשר אותו בעיניים עצומות, זה הסיכון.
הכותבים מייסדים ושותפים בAgent Zero SecurityAgent Zero מאבטחת ומנהלת סוכני AI בטלפונים של עובדים, מנוהלים ופרטיים. החברה מוסמכת ISO 27001 ועומדת ב-SOC 2, פועלת על iOS ואנדרואיד ומשתלבת עם Microsoft Intune. a0.security
לתיאום הדגמה חיה של 30 דקות על טלפון אמיתי >> a0.security
בשיתוף Agent Zero