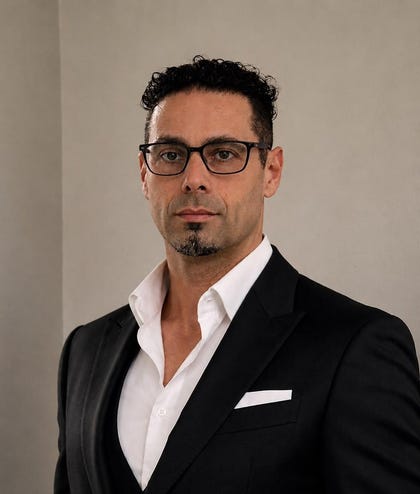
חוקר הסייבר אילן שעיה והצוות שלו השלימו לאחרונה ניסוי בבינה מלאכותית על מתקן תעשייתי חי, שנתיים אחרי שהציגו את מערכת Aurelius AI לזיהוי אנומליות, עם בקרי Siemens ותעבורת Modbus. הכלי לא שלח אף פקודה ולא נגע בתהליך, הוא רק האזין לרשת. הוא עיבד שני מיליון אירועי רשת בשנייה אחת, ברזולוציה שמערכות ההגנה הקיימות לא מגיעות אליה.
התוקפים כבר שם
הניסוי מגיע בזמן שהאיום משתנה במהירות. בתחילת 2026 פרסמה חברת Dragos ניתוח של חדירה לתאגיד המים והביוב של מונטריי במקסיקו. לפי הניתוח, התוקף נעזר בכלי AI מסחריים כדי למפות את הרשת, לכתוב כלי תקיפה ולזהות ממשק פנימי של מערכת התפעול, וניסה לעבור מהרשת המשרדית לרשת שמפעילה את המים. חברת Forescout הראתה במעבדה ש-AI יודע לקחת חולשה בבקר תעשייתי של WAGO ולהתאים אותה לדגם אחר. ה-AI לא מחליף את התוקף, אבל הוא הופך תוקף בינוני לתוקף מסוכן, ומקצר את הדרך מחודשים לשעות.
היכן המערכות הקיימות נעצרות
מערכות לזיהוי חדירות (IDS) עובדות בשתי גישות עיקריות. הראשונה משווה את התעבורה לחתימות של מתקפות מוכרות. השנייה לומדת את הדפוסים הרגילים של הרשת ומתריעה על חריגות: מחשב שמדבר עם בקר שהוא לא אמור לדבר איתו, פרוטוקול לא צפוי או פעילות בשעה חריגה. שתי הגישות בודקות כל חבילה בנפרד ושואלות אם היא חוקית. תוקף שמשתמש בפקודות חוקיות, בקצב הנכון ומהמחשב הנכון, עובר מתחת לרדאר.
צורה במקום כללים
"אנחנו לא שואלים אם החבילה חוקית, אנחנו מסתכלים על הצורה", מסביר שעיה. היתרון, לדבריו, הוא ברזולוציה. מערכות קיימות מסכמות, דוגמות ומחכות לדפוס שיחזור. כששני מיליון אירועים נבדקים בכל שנייה, אפשר לבצע בדיקות שבקצב איטי יותר פשוט לא קיימות:
1. גיאומטריה של אירועים. כל אירוע הופך לנקודה במרחב רב-ממדי של זמן, מקור, יעד, סוג פקודה, ערך ועיכוב. מתקן תקין יוצר צורה גיאומטרית יציבה. מתקפה מעוותת את הצורה גם כשכל נקודה בה חוקית לגמרי. כדי לראות צורה צריך את כל הנקודות, לא דגימה.
2. סימפוניה של בקרים. בקרים שמפעילים אותו תהליך עובדים בסנכרון, כמו נגנים בתזמורת. ברזולוציה של מיקרו-שניות אפשר למדוד את היחסים בין המחזורים שלהם. מי שנכנס לרשת, אפילו רק כדי להאזין, משבש את הסנכרון בכמה מיקרו-שניות, פער שמערכת איטית יותר לא מסוגלת למדוד.
3. סיבה ותוצאה בזמן אמת. כל פקודה גורמת לתגובה פיזית שמדווחת חזרה בתוך זמן צפוי. דיווח שמגיע בלי פקודה שגרמה לו, או מהר מדי בשביל הפיזיקה, הוא זיוף. בדיקה כזו אפשרית רק כשכל פקודה וכל תגובה נבדקות בזמן אמת.
4. לעצור לפני הנזק. המתקפה מזוהה בתוך מחזור עבודה אחד של הבקר, לפני שלתהליך הפיזי יש זמן להגיב. מערכת שמנתחת בקצב איטי יותר מגלה את המתקפה רק אחרי שהיא קרתה. "בפעם הראשונה ההגנה מהירה מהמכונה, לא רק מהאדם", מדגיש אומר שעיה.
5. דופק של המתקן. במקום שבועות של למידה, המערכת בונה תוך דקות "חתימת דופק" של המתקן כולו, וכל שינוי בה מתגלה מייד. כשיש מיליוני דוגמאות בכל שנייה, הלמידה מתקצרת משבועות לדקות.
פרוטוקול Modbus חייב להיעלם
הניטור חשף גם בעיה בסיסית. Modbus, הפרוטוקול שעדיין מפעיל מתקני מים, חשמל ומפעלים בכל העולם, נולד בסוף שנות ה-70' של המאה שעברה. "אין בו זיהוי של מי שולח את הפקודה, אין הצפנה ואין הגנה מזיוף", מסביר שעיה. "כל מי שמגיע לרשת יכול לשלוח פקודה והבקר יבצע אותה. גם ברזולוציה הכי גבוהה אפשר רק לזהות מתקפה כזו מהר, אבל אי אפשר למנוע אותה בתוך הפרוטוקול. Modbus חייב להיעלם מהעולם. עד אז צריך לבודד אותו ולנטר אותו ברמת הפקטה, ומתקן חדש שמתוכנן היום על Modbus פתוח נבנה פגיע מראש".
לדבריו, המרוץ כבר התחיל. "השאלה היא לא אם AI ישנה את הסייבר בתשתיות הקריטיות, אלא מי ישתמש בו קודם: מי שתוקף את המשאבה, או מי שאחראי עליה".
אילן שעיה הוא חוקר סייבר למערכות בקרה ויועץ לתכנון תשתיות קריטיות לגופים ממשלתיים ובין-לאומיים. הוא מייסד ICS Security, ממציא מערכת ההגנה SPARTA ובעל פטנט רשום בארה"ב
בשיתוף אילן שעיה ייעוץ ותכנון