"התפתחות ה-AI נמצאת בימים אלה בתאוצה מטורפת. מדובר בשיבוש (Disruption) חסר תקדים, שמתרחש מהר יותר ובהיקף רחב יותר מכל התחזיות", כך מתריע דוד קנטורוביץ', מייסד ומנכ"ל חברת Cysol Networks, בהתייחסות להשפעת ה-AI על עולם אבטחת המידע.
"זה משפיע עמוקות על עולם התעסוקה ונכנס כמעט לכל פינה בארגון: לא רק במקטע של פיתוח תוכנה, אלא גם בתחומים כמו לוגיסטיקה, כספים וניהול שוטף. הבעיה העיקרית היא שהכלים הללו נכנסים לארגונים בצורה לא אחראית ולא מבוקרת ולארגונים קשה לבלום את החדירה הזו", מוסיף קנטורוביץ', שהחברה שהוא עומד בראשה מתמחה בהגנת סייבר על תשתיות קריטיות ורשתות תפעוליות (OT/ICS) בארץ ובעולם.
"העובדים נותנים בהם אמון מוחלט, מדברים עם צ'אטבוטים כאילו הם מדברים עם בן אדם בשר ודם ומפתחים אמון עיוור בישות הווירטואלית. הם רק שוכחים שבסופו של דבר מדובר בכלי שסובל מהטיות, מהזיות ומטעויות. יש כאן כשל פסיכולוגי-תפעולי עמוק, שמקזז ומאפיל על הפוטנציאל הגדול של הבינה המלאכותית היוצרת בשיפור הפריון והניהול".
לדבריו, מדובר במהלך מסוכן שבהיעדר בקרה עלול להביא לתוצאות קשות. "לקוח שלנו הפעיל אוטומציה מבוססת AI לניהול מרכזי. בשעות הלילה, כשיש פחות עומס עבודה, המערכת נכנסה ללופ של אמוק - היא מחקה משתמשים ברשת, באמצעות שליטה באדמין, ובנתה מחדש מעל 1,000 יוזרים, מתוכם כ-300 עובדים פעילים של הארגון. ה-AI פשוט השתגע", הוא מספר.
"למזלם הרב, זיהינו במערכות הניטור שלנו ב- Cysolאת האנומליה בזמן אמת והתרענו על כך מייד. כך ניתן היה לעצור את התהליך ברגע האחרון. הרצון לאוטומציה כדי לפנות משאבים הוא מובן, אך כשהוא נעשה ללא בקרות הדוקות, התוצאות עלולות להיות הרסניות."
בתשתיות קריטיות אין מקום לטעויות
קנטורוביץ' משווה את המצב הנוכחי לימיה הראשונים של הרשת החברתית: "הסיטואציה הזו מזכירה את תחילת הדרך של פייסבוק, כשאנשים התפתו ללחוץ על כל לינק זדוני. אז זה נגמר בפישינג ברמה הבסיסית. היום הסיכונים שונים לחלוטין וחמורים הרבה יותר. בעיניי, אנחנו נמצאים בעידן שבו ה- AI עלול להיות מסוכן יותר מפצצה גרעינית והוא מחייב בקרה הדוקה."
קנטורוביץ' יוצא כנגד אלה שנוטים לזלזל בסיכוני הסייבר שמייצרת הבינה המלאכותית. "שמעתי גורמים בתעשייה, כולל בכירים, שטוענים שה-AI עדיין לא מספיק טוב בהתקפות סייבר. בעיניי אלו שטויות. התוקפים לומדים מהר מאוד, והפתרונות חייבים להיות הרבה יותר דטרמיניסטיים - שחור ולבן. כשמדובר בתשתיות קריטיות של מדינה, אין מקום ל'אזורים אפורים' או לתשובות שאינן הגיוניות."
תפיסה זו הובילה אותו את חבריו ב- Cysol לפתח מודל ייחודי של עובד וירטואלי מתריע, המתבסס על בקרה פנימית עצמאית ואינו נסמך על מודלי שפה חיצוניים (LLMs) שחשופים לדליפת מידע ולפגיעה בפרטיות.
לסכל תקיפות בזמן אמת
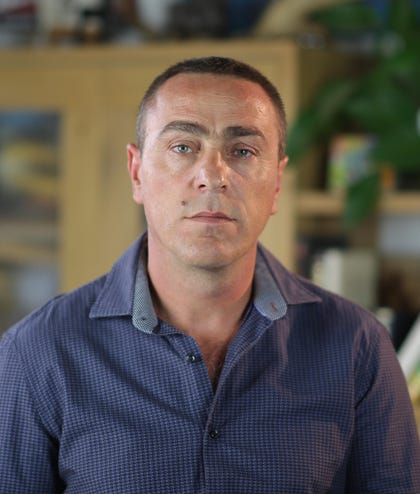
קנטורוביץ' (47), ששימש בעבר כיועץ סייבר במשרד ראש הממשלה, הוא יזם שחי על קו התפר שבין ניהול סטארט-אפ לחזית המבצעית. הוא עלה לבדו מבריה"מ בגיל 15 במסגרת תוכנית "נעל"ה", למד בישיבת נחלים ובהמשך פיזיקה מורחב באוניברסיטת בר-אילן, ושירת כלוחם במגלן וכקצין ב"שמשון". כיום הוא משמש כסמ"פ באוגדה 96 - אוגדת מילואים חדשה של מתנדבים שחזרו לשירות - אותה סייע להקים במקביל ליותר מ-500 ימי מילואים שצבר מאז פרוץ המלחמה.
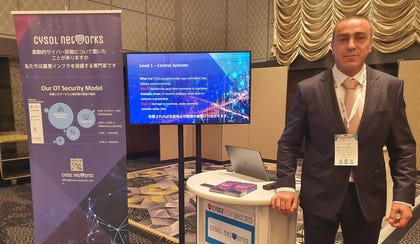
חברת Cysol Networks, שהוקמה על ידי קנטורוביץ' ב-2013, מתמחה בחיבור המורכב והרגיש שבין מערכות המידע (IT) לטכנולוגיה התפעולית (OT) של תשתיות קריטיות. החברה פועלת במודל של MSSP (ספק שירותי אבטחה מנוהלים) ומספקת מעטפת הגנה מלאה - מתכנון ארכיטקטורה, דרך מבדקי חדירה וסימולציות פיזיות ("Red Team") ועד לניהול מרכז ניטור ואבטחה (SOC) ותגובה לאירועי סייבר בזמן אמת. על לקוחותיה נמנים גופים במגזר הציבורי, משרדי ממשלה, חברות אנרגיה, מפעלי פטרוכימיה, וכן מתקני מים, התפלה וטיהור שפכים (מט"שים) המונחים על ידי רשות המים.
מבינים איך עובד הראש של התוקף
על מנת לספק מענה אקטיבי וממוקד לתשתיות קריטיות, הקימו קנטורוביץ' ושותפיו לפני כחצי שנה את חברת הבת Networks Aetheris, שמכניסה עוד רובד הגנתי, במטרה לחסום איומים אקוטיים ולסכל תקיפות בזמן אמת.
"Aetheris הוקמה על בסיס עשרות שנים של ניסיון באבטחת סייבר התקפית והגנתית, אבטחת OT ותשתיות קריטיות, ופיתוח מערכות מורכבות", מספר קנטורוביץ'. "היא עוצבה בידי יוצאי יחידות העילית של הסייבר הצבאי וממלאי תפקידים בכירים באקו-סיסטם הטכנולוגי והסייברי של ישראל. אנחנו משלבים מומחיות תעשייתית עמוקה ויכולות הנדסיות מתקדמות, אך בעיקר מבינים איך עובד הראש של התוקף. השילוב הזה מאפשר לנו לגשת לאתגרי הגנת הסייבר המורכבים ביותר מתוך מצוינות טכנולוגית, תובנה תפעולית ופרספקטיבה הוליסטית באמת".
הפתרון של Aetheris מתמקד בהפיכת מערכות בקרה תעשייתיות - בהן שרתי SCADA, ממשקי אדם-מכונה (HMI) ותחנות עבודה הנדסיות - לרכיבים בעלי יכולת הגנה עצמית. בניגוד לפתרונות אבטחה מסורתיים המתמקדים בסינון וניטור תנועת הרשת ההיקפית (Perimeter), הטכנולוגיה של החברה פועלת ישירות ברמת השרת והקצה (Host-level). השילוב בין ניטור עמוק בזמן אמת לבין אכיפת גבולות בטיחות תפעוליים נועד למנוע מתקפות סייבר מתוחכמות, לנטרל טעויות אנוש ולהבטיח רציפות תפעולית במתקנים קריטיים - וכל זאת ללא צורך בהתקנת חומרה מורכבת או בהשבתת קווי ייצור.
"יצאנו ביוני האחרון עם הגרסה הראשונה של המוצר, שמבוססת על כל הניסיון המבצעי-טכנולוגי שצברנו בשטח וניתוח אלפי תרחישי תקיפה", מוסיף קנטורוביץ'. "אנחנו מקבלים פידבק מצוין מהשוק, המכירות כבר בעיצומן, וחלק מהלקוחות נתנו לנו 'אור ירוק' לפיתוח הגרסה השנייה".
קנטורוביץ' קובע שאנחנו נמצאים כעת בעיצומה של מלחמה עיקשת מול מתקפות AI מתוחכמות. "במשך שנים, כללי המשחק היו ברורים: גם התוקף וגם המגן היו בני אנוש. כיום המציאות השתנתה מקצה לקצה - התוקף הוא כבר ישות מלאכותית, מהירה ואוטונומית, בעוד שהמגן נותר במידה רבה בן אנוש שפועל בקצב אנושי. זהו מרוץ נגד הזמן עד שנגיע לשוויון אסטרטגי - מצב שבו שני הצדדים, המגן והתוקף, יהיו אלגוריתמים ומערכות מלאכותיות. רק כשההגנה תהיה חכמה, אוטונומית ויודעת להסיק מסקנות בעצמה בזמן אמת, יהיה לנו סיכוי אמיתי לנצח."
בשיתוף Cysol Networks