באביב 2026 יצא האקר אלמוני דובר צרפתית למבצע תקיפה נגד מפלגות פוליטיות, כלי תקשורת, מכוני מחקר וספקיות תוכנה באירופה. הוא לא פיקד על יחידת סייבר צבאית ולא עמד בראש ארגון פשיעת סייבר ובו עשרות האקרים. לפי דו"ח שפרסמה חברת אנטרופיק בספטמבר, מאחורי המבצע עמד מפעיל יחיד שהסתייע ב-Claude ובכלי אוטומציה כדי לפתח כלי תקיפה, לנתח מערכות ולהפעיל סוכני משנה.
התוצאות היו משמעותיות. מתוך 42 ארגונים שהיו על הכוונת, השיג התוקף גישה פנימית למערכות ארגוניות של לפחות 14 מהם. לפי הערכת אנטרופיק הוא גנב בין 12 ל-26 גיגה-בייט של מידע, שכלל פרטים על חברי מפלגות ותורמים, נתוני מועמדים ללימודים - לרבות קטינים - ומידע מספקיות תשלומים.
באחד המקרים הוציא התוקף המתוחכם ממערכת לניהול קמפיינים פוליטיים כ-140 אלף רשומות, שכללו מידע על עמדותיהם הפוליטיות של אזרחים. במקרה אחר הוחדר קוד זדוני לאתר של כלי תקשורת, במטרה לאסוף מידע על דפדפני הגולשים ולחפש פרטי גישה של אנשי המערכת.
אבל אולי הפרט המעניין ביותר הוא מה שעשה עם המידע שנגנב. בעזרת AI פיתח התוקף פלטפורמת חיפוש שאיגדה עשרות מיליוני רשומות ממאגרי מידע שונים, לרבות מידע שנגנב במתקפות קודמות ומידע שהשיג התוקף במבצע הנוכחי. הפלטפורמה פורסמה כשירות אנונימי ברשת האפלה ואפשרה לחפש אנשים המזוהים עם התנועה הפוליטית שהייתה על הכוונת.
המקרה הזה מצביע על שינוי עמוק במאזן הכוחות בעולם הסייבר וממחיש כי הבינה המלאכותית אינה הופכת כל אדם להאקר מומחה, אבל היא בהחלט מאפשרת לאדם מיומן אחד לבצע משימות בהיקף שבעבר דרש מסגרת מאורגנת ועתירת משאבים ומספקת לו כלים ויכולות לשם כך.
"השינוי המרכזי הוא במכפיל הכוח", אומר ליאור לוי, מנכ"ל ומייסד פרולוג'יק (Prologic). "אדם אחד בעל ידע וניסיון יכול לבנות ולהפעיל מערך שלם של סוכני AI, להגדיר להם משימות ולפקח על התוצאות. במקום לבצע בעצמו כל פעולה, הוא מתפקד כמנהל של מערך תקיפה דיגיטלי, שפועל בצורה מסונכרנת ומנוהלת. זה לא אומר שהוא מחזיק בכל היכולות של מדינה או ארגון פשיעה, אבל הפער בינו לבין קבוצת תקיפה גדולה הולך ומצטמצם".
מה ההבדל בין שימוש רגיל ב-AI לבין הפעלת צבא של סוכני AI?
"כשמשתמשים בצ'אטבוט, מבקשים ממנו תשובה או סיוע במשימה מסוימת. במערך סוכני AI מגדירים מטרה והעבודה מתחלקת ביניהם. סוכן אחד יכול לנתח קוד, אחר יכול לסרוק רשת ארגונית ולמפות אותה, שלישי מסוגל לעבד תוצאות סריקה, ורביעי יכול להכין את השלב הבא. סוכן מרכזי גם יכול לתאם ביניהם.
"בדו"ח אנטרופיק מתואר מקרה אחר שבו מפעילים בנו מערך הכולל 13 סוכני AI קבועים לאיסוף מידע. הסוכנים פעלו לפי לוח זמנים וביצעו משימות ללא הפעלה ידנית בכל פעם. חשוב להבין - בדוגמה הזו, אותם סוכנים שימשו בעיקר לאיסוף מודיעין ולא הוכח שכל אחד מהם ביצע חדירות סייבר באופן עצמאי, אבל זו המחשה לאופן שבו אדם או צוות קטן יכולים לתזמר פעילות רחבה הרבה יותר".
לצמצם משמעותית את זמן התגובה
תקיפת הארגונים הפוליטיים באביב האחרון לא הייתה אירוע נקודתי. בספטמבר 2026 פרסמה קבוצת מודיעין האיומים של גוגל (Google Threat Intelligence Group) מקרה שתועד ברבעון השני של השנה: תוקף, שלפי הערכת החוקרים פעל ממניע כלכלי, השתלט על תשתית ענן של ארגון והשתמש בכלי AI כדי לתכנן, לבנות ולהפעיל קמפיין נרחב לאיסוף פרטי גישה, וזאת בתוך פחות משש שעות. לפי גוגל, במסגרת הפעילות הושגו אלפי פרטי גישה של צדדים שלישיים.
"המקרה הזה ממחיש שוב כיצד AI ואוטומציה יכולים לצמצם את שלבי איסוף המודיעין לתקיפה ולהאיץ את הביצוע שלה ועד כמה ה-AI מקצר את הזמן הדרוש לביצוע מתקפה", מציין לוי. "זו אחת הסוגיות המרכזיות כיום בעולם הסייבר. ארגון שמטפל בחולשות ובאירועים באמצעות תהליכים ידניים מסורתיים, שנמשכים ימים או שבועות, חייב להבין שלצד התוקף יש כיום יכולת לפעול בקצב אחר לחלוטין".
מה המשמעות המעשית של כל זה למנמ"ר?
"הוא צריך להבין שהגבינה כבר זזה. כשסוכני AI מאפשרים לתוקפים לבצע בתוך שעות ספורות פעולות שבעבר נמשכו ימים, הארגון לא יכול להרשות לעצמו להמתין שכל התראה תיבדק ידנית ותעבור בין כמה צוותים עד לקבלת החלטה.
"לכן, המנמ"ר צריך לבחון את כל שרשרת התגובה לאירוע סייבר - מגילוי הפעילות החשודה, דרך ניתוח האיום ועד לבלימתו. השילוב של AI ואוטומציה בתהליכים האלה, לצד הגדרת סמכויות ברורה ובקרה אנושית, יכול לצמצם משמעותית את זמן התגובה ולהקטין את הנזק האפשרי".
אבל במירוץ החימוש הזה של הסייבר גם המגינים יכולים להשתמש ב-AI. האם זה לא מאזן את התמונה?
"בהחלט. אנחנו כבר רואים פתרונות אבטחת מידע רבים שמשלבים יכולות בינה מלאכותית ואוטומציה. אבל הטכנולוגיה לבדה אינה מספיקה. אם ארגון רוכש פתרון מתקדם שמבוסס על AI, ובכל זאת ממשיך לנהל את תהליכי ההגנה באופן ידני, הוא מחמיץ חלק גדול מהיתרון שהטכנולוגיה יכולה להעניק לו.
"קח למשל את הפתרון של SecPod לניהול חולשות ועדכוני אבטחה. הוא מאפשר לארגון לזהות חולשות, לתעדף את הטיפול בהן ולבצע פעולות תיקון אוטומטיות, בהתאם למדיניות שהוגדרה. אבל אם לאחר זיהוי חולשה הארגון עדיין נדרש להעביר בקשות בין מחלקות, להמתין לאישורים ולבצע ידנית את התקנת טלאי האבטחה, אז הוא ממשיך לפעול בקצב הישן - בזמן שהתוקפים כבר מאיצים את פעילותם באמצעות AI.
"המפתח הוא לא רק להכניס בינה מלאכותית למערכי הסייבר הארגוניים, אלא לבנות סביבה שבה גם תהליכי העבודה מהירים ואוטומטיים יותר, עם בקרה אנושית במקומות הנדרשים. אחרת, הארגון עלול להחזיק בטכנולוגיה מתקדמת, אבל להמשיך להתגונן במהירות של אתמול".
להאיץ את ההגנה מבלי לאבד שליטה
כשלוי מדבר על בקרה אנושית הוא יותר ממרמז על כך שלא תמיד נכון לתת למערכות הגנת הסייבר לפעול באופן אוטונומי. "יש פעולות שאפשר לבצע אוטומטית, כמו איסוף מידע, העשרת התראות והכנת המלצות. אבל חסימת חשבון ניהולי או ניתוק שרת ייצור עלולים לפגוע בפעילות העסקית אם ההחלטה שגויה. צריך להגדיר גבולות סמכות, לקבוע מתי נדרש אישור אנושי ולוודא שכל פעולה מתועדת וניתנת לביטול. המטרה היא להאיץ את ההגנה מבלי לאבד שליטה".
מהי נקודת התורפה שארגונים נוטים להמעיט בחשיבותה?
"ניהול חולשות והתקנת טלאי אבטחה. בארגונים רבים מתגלות חולשות שכבר קיים להן תיקון, אבל התקנתו מתעכבת לעיתים שבועות וחודשים בגלל תהליכים ידניים, אישורים וחשש מהשבתת מערכות. בעידן שבו AI מסייע לתוקפים לאתר ולנתח חולשות במהירות, כל יום של עיכוב מאריך את חלון החשיפה.
"לכן, לא מספיק לסרוק ולהפיק דוחות. צריך לחבר בין גילוי החולשה, תעדוף לפי סיכון והתקנת הטלאי, באמצעות אוטומציה ובקרה מתאימה".
אילו שלושה צעדים היית ממליץ למנמ"ר לבצע כבר ברבעון הקרוב?
"ראשית, למפות את הנכסים והחולשות, כולל מערכות החשופות לאינטרנט. שנית, לתעדף תיקון חולשות שכבר מנוצלות בפועל או מסכנות מערכות עסקיות קריטיות. שלישית, למדוד את הזמן מגילוי חולשה ועד לסגירתה, ולהפוך שלבים ידניים בניהול הטלאים לאוטומטיים, תוך בדיקות ואפשרות חזרה לאחור".
ומה יהיה האתגר הגדול ביותר בשנים הקרובות?
"האתגר המרכזי יהיה להתמודד עם השינוי במאזן הכוחות בין התוקפים למגינים. הבינה המלאכותית מאפשרת לתוקף מיומן אחד להפעיל יכולות שבעבר דרשו צוותים גדולים ומשאבים משמעותיים. מנגד, ארגונים עדיין פועלים באמצעות מערכות מורכבות, תהליכי עבודה מסורבלים ומנגנוני קבלת החלטות איטיים.
"היתרון יהיה אצל ארגונים שלא יסתפקו ברכישת פתרונות AI, אלא ישנו באמצעותם את תפיסת ההגנה ואת תהליכי העבודה. במרוץ החימוש החדש, השאלה אינה רק למי יש טכנולוגיה מתקדמת יותר, אלא מי מסוגל להסתגל מהר יותר למציאות המשתנה. עבור ה-CIO, האתגר הוא לבנות מערך הגנה שלא רק מזהה איומים, אלא מסוגל ללמוד, להסתגל ולהגיב בקצב שבו האיומים עצמם מתפתחים ומשתנים".
בחיפוש מתמיד אחרי טכנולוגיות חדשות לשוק הישראלי
קבוצת פרולוג'יק היא כיום מהחברות המובילות בתחום תשתיות התוכנה בישראל. החברה נוסדה בשנת 2007 ומעסיקה כיום למעלה מ-1,000 מקצועני IT. מדובר ביועצים מומחים בוגרי היחידה הטכנולוגית של צה"ל ובוגרי מדעי המחשב מאוניברסיטאות מוכרות בארץ. לדברי לוי, המרכיב המרכזי בהצלחותיה של פרולוג'יק וצמיחתה לאורך השנים היא חדשנות מתמדת המשולבת בניסיון רב, ביכולת ההקשבה, מתן השירות והבנת הלקוח.
לדברי לוי, החברה פעילה בשלושה תחומים מרכזיים - ובשלושתם תופס הסייבר חלקים הולכים וגדלים. "התחום הראשון הוא מתן שירותי מיקור-חוץ. מדובר בשירותים מקצועיים, שירותי ייעוץ על ידי יועצים מומחים והטמעת מערכות במגוון רחב של תחומי תוכנה ו-IT. כאמור - בתחום הזה אנחנו מעסיקים כבר היום כמה מאות מקצועני סייבר, הן במשרדי הממשלה והן במגזר האנטרפרייז העסקי, והגידול שלנו בתחום פעילות זה הוא בקצבים מהירים מאוד.
"התחום השני נוגע לאאוט-סורסינג של מקטע הגיוס שאנו מציעים לחברות סטארט-אפ. גם כאן, אנו עדים לתחרות עזה בין חברות סטארט-אפ על ליבם של עובדים ועובדות מנוסים בתחומי הסייבר.
"התחום השלישי נוגע בייצוג בישראל של חברות טכנולוגיה גלובליות המתמחות בתחומי התשתיות והסייבר. פרולוג'יק מייצגת כיום חברות שאבטחת מידע היא חלק חשוב בפורטפוליו שאותו הן מציעות - דוגמת SolarWinds ו-SecPod. בהיבט הזה אנחנו נמצאים במעקב וחיפוש תמידי אחרי טכנולוגיות חדשות שיכולות לספק פתרון מתקדם ובעל ערך לשוק הישראלי".
מענה היקפי מקצה לקצה
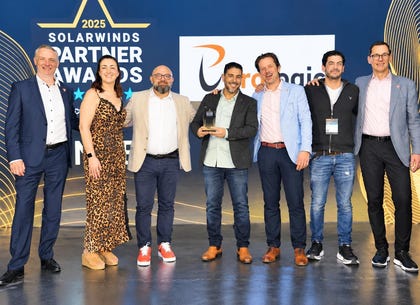
בהקשר זה יש לציין כי שיתוף הפעולה בין פרולוג'יק ו-SolarWinds חצה כבר את שנתו ה-15. פרולוג'יק בנתה במהלך שנים אלו אקו-סיסטם הכולל למעלה מעשרה שותפי אינטגרציה חזקים הפעילים בישראל; קהילה פעילה סביב הפלטפורמה המונה מאות מקצועני IT; ופורטפוליו של מאות לקוחות, בהן חברות הפעילות בסקטורים שונים כמו בנקאות, פיננסים, ביטוח, תעשייה, משרדי ממשלה, צבא וביטחון, ועוד.
בנוסף, פרולוג'יק השקיעה בבנייה והקמה של מרכז ידע ותמיכה ישראלי In-House המתמחה בפלטפורמת SolarWinds. גוף זה עוסק בסיוע לשותפות האינטגרציה של החברה ולקוחותיה בכול הקשור לפרה-סייל, פוסט-סייל, הטמעות, ותמיכה שוטפת.
לוי מציין בהקשר זה כי "הצוותים שלנו מביאים לשולחן ניסיון עשיר, ארוך שנים, היכרות בלתי אמצעית עם הפלטפורמה ועם גורמי ידע נוספים ב-SolarWinds בחו"ל. ניתן לקבוע שבישראל נוצרה זהות בין פרולוג'יק ו-SolarWinds, וכי החיבור בין שתי החברות מייצר ערך מוסף של Better Together".
יוצא מכך, מסכם לוי, שקבוצת פרולוג'יק מספקת כיום מענה היקפי של 360 מעלות, מקצה לקצה, לעולמות הסייבר - הן מענה בתחום כוח האדם, והן מענה בתחום הטכנולוגיות. "אנחנו חיים את השטח, נמצאים בקשר הדוק עם המנמ"רים וה-CISO בארגונים השונים. בנוסף, אנו גם ניזונים ממקורות מידע ומשאבים גלובליים, שמקורם בספקיות הטכנולוגיה שאנו עובדים איתן. השילוב הזה בנה אצלנו יכולות ומיומנויות גבוהות, שיודעות ומסוגלות להתמודד עם אתגרים קטנים כגדולים, ולרוץ קדימה יחד עם לקוחותינו".
בשיתוף פרולוג'יק